هک شدن اطلاعات مسافران شرکت هواپیمایی سنگاپور
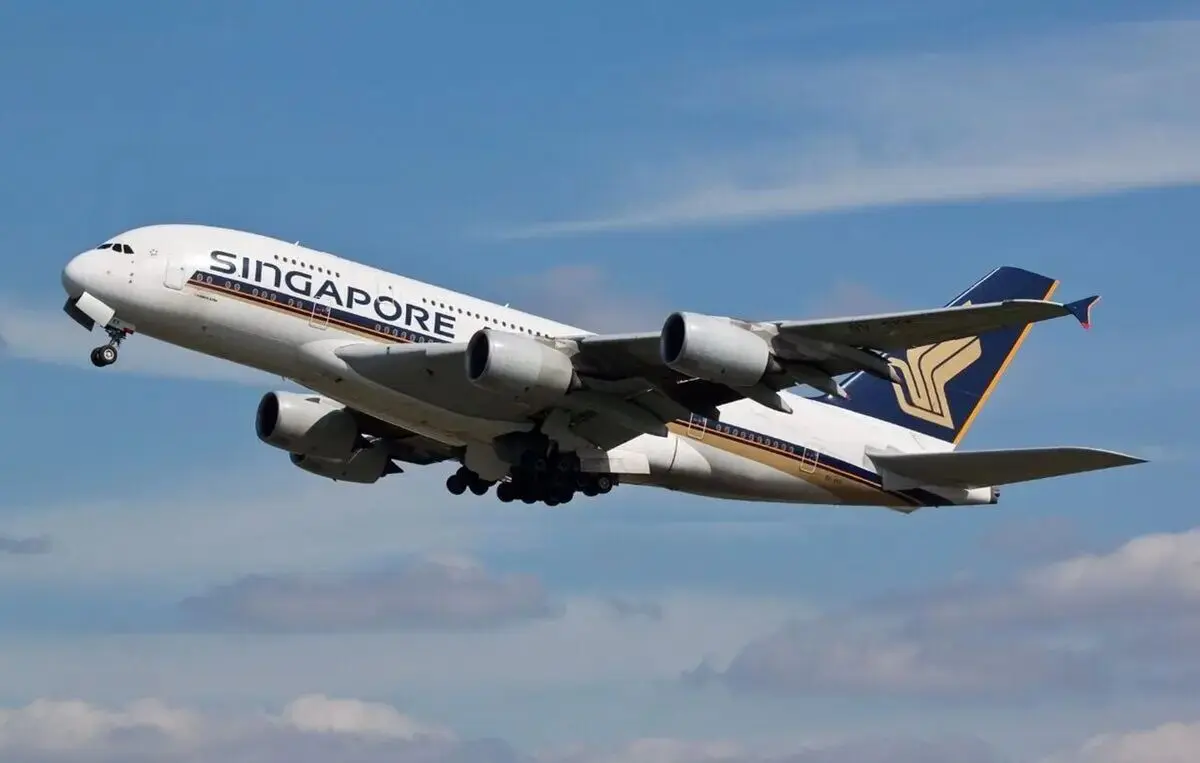
شرکت هواپیمایی سنگاپور ایرلاینز اعلام کرد که اطلاعات نزدیک به ۴۶ هزار رزرو پرواز مسافران این شرکت در پی نفوذ سایبری به سامانههای شرکت فناوری «آمادئوس» به سرقت رفته است.
به گزارش اینتیتر به نقل از فرارو، سنگاپور ایرلاینز اعلام کرد که در پی نفوذ به سامانه «آمادئوس» (Amadeus)، اطلاعات ۴۶ هزار مورد رزرو تحت تأثیر قرار گرفته است. خطوط هوایی سنگاپور به جدیدترین مورد در فهرست رو به رشد خطوط هوایی تبدیل شده است که تحت تأثیر نقض امنیتی در یک ارائه دهنده فناوری شخص ثالث قرار گرفتهاند.
به نقل از تک رادار، شرکت فناوری اسپانیایی آمادئوس که خطوط هوایی و فرودگاهها از آن برای مدیریت رزرو، نوبتدهی و مدیریت کلی مسافران استفاده میکنند، اخیراً بیانیهای کوتاه منتشر کرده و گفته است که «از آسیبپذیریای که محیط نمایش رزرو سفر را تحت تأثیر قرار میدهد، آگاه شده است.»
آمادئوس در این اطلاعیه گفت که برخی از دادههای نمایش رزرو برای مهاجمان قابل دسترسی بوده است، اما تأکید کرد که هیچ مدرکی مبنی بر دسترسی به دادههای پرداخت یا مالی وجود ندارد.
این شرکت اعلام کرد: «هیچ نشانهای مبنی بر سوءاستفاده از این آسیبپذیری برای اهداف باجافزاری وجود ندارد» و افزود که «اقداماتی را برای رفع این آسیبپذیری و همچنین افزایش قابلیتهای نظارت و تشخیص انجام داده است.»
در همین حال، بسیاری از خطوط هوایی گزارشهایی مبنی بر به خطر افتادن دادههای حساس در نتیجه این نقض امنیتی منتشر کردند.
شرکت هواپیمایی بینالمللی و اصلی هنگکنگ، «کاتای پسیفیک» (Cathay Pacific)، با انتشار بیانیهای اعلام کرد که شرکت «آمادئوس» (Amadeus) به آنها اطلاع داده است که یک عامل تهدید، با استفاده از اطلاعات ورودِ مربوط به یک حساب کاربریِ سیستمی، به دادههای رزرو سفر دسترسی غیرمجاز پیدا کرده است.
شرکت آمادئوس به کاتای پسیفیک اعلام کرد که حدود ۵۳ هزار مورد رزرو تحت تأثیر این رخداد قرار گرفتهاند و این دسترسی غیرمجاز در بازه زمانی بین اوت ۲۰۲۳ تا سپتامبر ۲۰۲۶ رخ داده است. این شرکت هواپیمایی اظهار داشت: «در بیشتر موارد، اطلاعاتی که مورد دسترسی قرار گرفتهاند شامل شناسه رزرو، نام مسافر و جزئیات پرواز بوده است.» این شرکت افزود که در «تعداد کمتری از موارد»، دادههای دیگری نظیر آدرس ایمیل، شماره تماس، اسناد سفر و/یا شمارههای عضویت در باشگاه مشتریان (Frequent Flyer) نیز در معرض دسترسی قرار گرفتهاند.
در همان روز، خطوط هوایی ژاپن و ژاپن ترنساوشن ایر هر دو اخبار مشابهی را به اشتراک گذاشتند و گفتند که «بخشی از دادههای رزرو مشتریان» توسط یک شخص ثالث غیرمجاز مورد دسترسی قرار گرفته است.
خطوط هوایی ژاپن اعلام کرد که حدود ۹۲۰۰۰ مشتری تحت تأثیر قرار گرفتهاند، از جمله تقریباً ۲۰۰۰ نفر از کسانی که شماره گذرنامه آنها نیز افشا شده است. خطوط هوایی آل نیپون اعلام کرد که ۳۷۸۰۰ نفر از مشتریانش تحت تأثیر قرار گرفتهاند، از جمله حدود ۱۷۰۰ نفر که اطلاعات بیشتری از آنها در معرض افشا قرار گرفته است. خطوط هوایی کره، خطوط هوایی آسیانا و خطوط هوایی مالزی، همگی تأیید کردند که تحت تأثیر حادثه آمادئوس قرار گرفتهاند، در حالی که کانتاس اعلام کرد که هنوز در حال بررسی است.
اکنون میتوانیم خطوط هوایی سنگاپور را با ۴۶۰۰۰ رکورد خود به این لیست اضافه کنیم. این رکوردها شامل نام مشتریان، شمارههای مرجع رزرو، برنامههای سفر و کلاسهای رزرو و در تعداد کمتری از موارد (حدود ۶۲۰ رکورد رزرو)، آدرسهای ایمیل، شماره تلفنها، جزئیات سند مسافرتی و شمارههای عضویت KrisFlyer میشود.
خطوط هوایی سنگاپور اکنون در حال تماس با مشتریان آسیبدیده با برنامههای سفر آینده خود است تا شماره مرجع رزرو خود را به عنوان یک اقدام احتیاطی تغییر دهند. این شرکت هواپیمایی همچنین تأیید کرد که سیستمهای فناوری اطلاعات آن مورد نفوذ قرار نگرفته است.
تاکنون هیچ نشانهای مبنی بر اینکه دادههای سرقت شده در دارک وب قرار گرفتهاند، وجود ندارد و هیچ عامل تهدیدی مسئولیت این نفوذ را بر عهده نگرفته است. این احتمال وجود دارد که مجرمان در ازای حذف اطلاعات سرقت شده، سعی در اخاذی از خطوط هوایی داشته باشند.
این نوع دادهها، همان دادههایی است که مجرمان سایبری بیشتر از آن لذت میبرند. این نوع دادهها به آنها اجازه میدهد تا ایمیلهای فیشینگ بسیار شخصیسازی شدهای را که به نظر میرسد از خود خطوط هوایی ارسال میشوند، ارسال کنند و به جزئیات واقعی رزرو، تاریخ پرواز، مقصد و نام مسافران اشاره کنند.
آنها میتوانند از این نوع اطلاعات برای فریب مسافران ناآگاه به کلیک روی لینکهای مخرب، به اشتراک گذاشتن اطلاعات ورود به سیستم یا انجام پرداختهای جعلی برای تغییرات رزرو، بازپرداخت یا هزینههای اضافی احتمالی استفاده کنند.
علاوه بر این، جزئیات گذرنامه و شمارههای مسافران دائمی که در معرض دید قرار گرفتهاند، میتوانند به مجرمان کمک کنند تا خود را به جای مشتریان جا بزنند، سعی کنند حسابهای افراد را تصاحب کنند یا حملات کلاهبرداری هویتی را علیه خود خطوط هوایی انجام دهند. حتی بدون اطلاعات مالی، صرفاً با ترکیب جزئیات سفر به ظاهر بیضرر، مجرمان سایبری میتوانند زمینه کافی را برای کلاهبرداریهای خود ایجاد کنند که به طور قابل توجهی قانعکنندهتر و در نتیجه تشخیص و جلوگیری از آن دشوارتر شود.